
Vaatlemise uus geograafia
Kõige murettekitavam pole mitte see, et masin suudab sind leida, vaid see, kui vähe selleks kulub.
Autor: Ken Macon
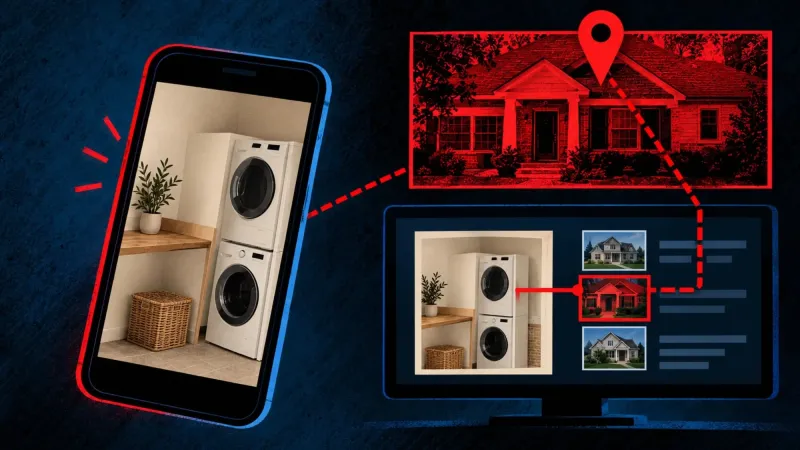
Politsei kasutab uut tehisintellektil põhinevat tööriista, mis suudab välja selgitada, kus foto on tehtud — isegi kui see on sisefoto — ja tuvastada täpse maja, sobitades selle kinnisvaraportaalide veebikuulutustega.
Tööriista nimega Raven töötas välja Graylark Technologies ning 404 Media teatab, et Los Angelese politseiosakond ja Miami-Dade’i šerifi büroo on sellele ligipääsu ostnud.
Gaylarki tegevjuht Daniel Heinen ütles LinkedInis, et Raven “pakub võimalust geolokeerida sisekaadreid miljonites lühiajalistes üüripindades üle maailma.”
Tööriista toimimise demonstreerimiseks viis X-lt pärit ja internetti postitatud pesumasina ja kuivati foto Airbnb kuulutuseni Charlotte’is, Põhja-Carolinas. Teises juhtumis viis sotsiaalmeedias Raveniga analüüsitud tualetifoto Vrbo müügile Montecitos, Californias.
Raporti kohaselt suudab tööriist leida maja “ilma asukohaandmeid või muid metaandmeid, mis oleksid pildile lisatud.” Selle asemel tugineb see foto sisule, et see sobituks kinnisvarakuulutustega.
Graylarks Heinen ütles, et ettevõte ei soovinud algselt seda võimekust üldse arendada. “Olen aus, me ei treeninud selleks,” on ta öelnud.
Miami-Dade’i politseiosakonna pressiesindaja ütles, et agentuuri Raven’i kasutamine oli “piiratud ja suuresti uuriv.”
“Midagi nii igapäevast nagu Zillow foto, mis on jäänud teie kodu eelmisest müügist, võib olla piisav, et teie aadressi täpselt kindlaks teha,” ütles Neeraj Coin Centerist.
Ta lisas: “Otsinguluba on asendatud arvega.”
Coin Centeri andmetel koguvad andmevahendajad “andmekogumeid reklaamibörsidelt, rakendustelt, jaemüüjatelt, krediidireferentsagentuuridelt, avalikelt registritelt, lojaalsusprogrammidelt, veebisaitidelt ja isegi teistelt andmevahendajatelt.”
Seejärel ühendavad nad need fragmendid digitaalsete identifikaatorite, näiteks küpsiste abil. Tulemuseks on “konkreetse inimese profiil: kus ta elab, kus töötab, kuhu ta reisib, millised huvid tal on ja isegi kellega ta aega veedab.”
Need ei piirdu ainult reklaamijatele kasuliku teabega. California andmekaitseameti andmetel saavad andmevahendajad teha järeldusi terviseotsingute kohta, “olenemata sellest, kas teil on lapsi või mitte” ning “kui palju olete nõus konkreetse toote eest maksma.”

Seda teavet müüakse “reklaamijatele, vastavusosakondadele, kindlustusfirmadele ja üha enam valitsusele,” teatas Coin Center. California andmekaitsekomisjon hoiatab samuti, et andmevahendajad “võivad müüa infot ka pahatahtlikele ostjatele, näiteks vihagruppidele, vaenulikele välisriikide valitsustele ja petturitele.”
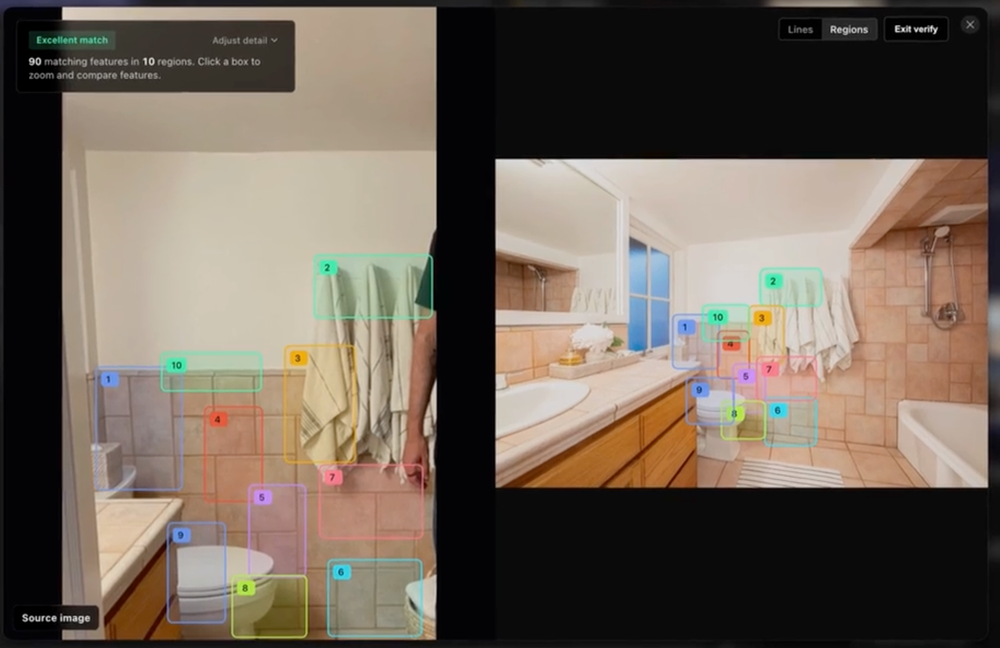
Tarkvara võrdleb kahte vannitoafotot nummerdatud piiravate kastidega, mis tähistavad sobivaid visuaalseid elemente.
Suur osa asukohaandmetest, mis andmemaakleritele jõuavad, pärineb tegelikult reaalajas pakkumisprotsessist (RTB), mis toetab oksjonisüsteemi veebireklaamiks. USA tolli- ja piirivalve CBP enda dokumendid näitavad, et “RTB-põhised asukohaandmed salvestatakse reklaami edastamisel”.
Citizen Lab on kirjeldanud reklaamioksjonisüsteemi kui “loodud sihtima inimesi nende mobiilse reklaami ID, küpsise ID, IP-aadressi ja teiste identifikaatorite alusel.”
Aga kuidas sobitub valitsus sellesse süsteemi?
Coin Centeri andmetel: “Kui eraettevõte on juba andmed kogunud ja on valmis neid müüma, ei vaja valitsus läbiotsimisluba. See on lihtsalt tavaline äriline tehing avaturul.”
Associated Press teatas, et USA Ülemkohus pole kunagi kaalunud, kas valitsus võib andmeid andmevahendajatelt osta. 2018. aastal otsustas kohus juhtumis Carpenter vs. United States, et politseil on vaja läbiotsimisluba, et saada kahtlusaluse ajaloolisi liikumisandmeid mobiiltelefonifirmadelt.
Tollane kohtunik John Roberts kirjutas, et mobiiltelefonide rakkudest saadud asukohainfo võimaldas valitsusel “teostada peaaegu täiuslikku jälgimist ja lubada sellel ajas tagasi rännata”. Siiski oli otsus kitsas, viidates ainult juhtudele, kus mobiilioperaator sunnib andmeid avaldama – mitte jaemüüjalt ostetud andmeid.
AP raportis selgitati, et Ülemkohus pole seda konkreetset küsimust veel käsitlenud, kuid Kongress on püüdnud seda praktikat peatada. “Neljas muudatus ei ole müügiks seadus”, mis oleks keelanud asutustel isikuandmete ostmise andmemaakleritelt, võeti Esindajatekojas vastu 2024. aasta aprillis, kuid see ei saanud senatis kunagi hääletust.
Isegi Föderaalne Kaubanduskomisjon (FTC) ei saanud seda praktikat üldse keelata. See oli ilmne Gravy Analyticsi juhtumis, kus oli keelatud müüa asukohaandmeid “välja arvatud piiratud juhtudel, mis puudutavad riiklikku julgeolekut või õiguskaitset.”
FBI väidab samal ajal, et tal ei ole vaja läbiotsimisluba, et sellist teavet uurimisteks kasutada, kuigi seda pole veel kohtulikult uuritud.
USA Luuredirektori Büroo (ODNI) ütles oma 2022. aasta raportis, et valitsus ei oleks kunagi tohtinud “sundida miljardeid inimesi pidevalt jälgimisseadmeid kaasas kandma”, kuid just seda toimub nüüd andmevahendajate abiga.
Raportis öeldi ka konkreetselt, et sellist tüüpi andmeid, mida tuntakse kui kaubanduslikult kättesaadavat teavet (CAI), “võiks kasutada näiteks iga isiku tuvastamiseks, kes osales protestil või meeleavaldusel, lähtudes nende nutitelefoni asukohast või reklaamijälgimise andmetest.”
Senaator Ron Wyden on seda praktikat kaua teravalt kritiseerinud, nimetades seda “neljanda paranduse skandaalseks kõrvalehiilimiseks.” Ta on teinud ettepaneku ka seadusandlusele, mis nõuaks valitsuselt läbiotsimisloa hankimist enne isikuandmete ostmist andmevahendajatelt.
FBI räägib sellest avalikult. Direktor Kash Patel ütles selle aasta märtsis senatile: “Me ostame kaubanduslikult kättesaadavat teavet, mis on kooskõlas põhiseaduse ja elektroonilise kommunikatsiooni privaatsuse seadusega – ning mis on andnud meile väärtuslikke luureteadmisi.”
Varem oli tollane direktor Christopher Wray 2023. aastal senaatoritele öelnud, et FBI oli varem asukohaandmeid ostnud, kuid tol ajal seda enam ei teinud.
NSA-ga on olukord teine. 2024. aasta jaanuaris avaldas senaator Wyden dokumendid, mis näitavad, et agentuur “ostab ameeriklastelt internetiandmeid, mis näitavad, milliseid veebilehti nad külastavad ja milliseid rakendusi nad kasutavad.”
Wyden ütles, et pidi selle info avalikustamise nimel võitlema “peaaegu kolm aastat” ning blokeeris isegi NSA direktori nimetamise, et sundida avalikustamist.
Kirjas riikliku luure direktorile Avril Hainesile kirjutas Wyden: “USA valitsus ei tohiks rahastada ega legitiimseks muuta kahtlast tööstust, mille räiged ameeriklaste privaatsuse rikkumised on mitte ainult ebaeetilised, vaid ka ebaseaduslikud.”
ODNI raport, mis hiljem deklassifitseeriti, kinnitas, et kõnealusel andmetel “on selgelt luureväärtus” ja “võivad paljastada tundlikku ja intiimset teavet üksikisikute kohta.”
Samal ajal küsis Siseministeerium (DHS) jaanuaris tööstuselt, kuidas “kommertslikult kättesaadavad reklaamiandmed” võiksid aidata väljasaatmiste ja jõustamistegevusega.
Juunis teatas 404 Media 10 miljoni dollari suurusest hankelepingust, mis paljastas, et ICE ostab dokumente, mis on seotud immigrantide maksuidentifitseerimisnumbritega.
Senaator Wyden vastas: “Tundub, et Trump püüab seadust ja kohtumäärust mööda hiilida, et edendada oma massiliste väljasaatmiste kampaaniat.”
Citizen Lab avaldas raporti Webloc’i kohta, mida müüb Penlink, nimetades seda “globaalseks geolokatsiooni jälgimissüsteemiks, mis jälgib sadu miljoneid inimesi tarbijarakenduste ja digireklaami kaudu ostetud andmete põhjal.”
Kanada grupp ütles, et Webloc pakub andmekogumeid “kuni 500 miljonist mobiilseadmest üle maailma” ning võimaldab klientidel “vaadata tagasi kuni kolme aasta ajas.”
Citizen Labi andmetel kuuluvad nende klientide hulka USA sõjavägi, ICE, Texase avaliku julgeoleku osakond, prokuratuuri kontorid New Yorgis ning politseiosakonnad Los Angeleses, Dallasest, Baltimore’ist, Durhamist, Tucsonist ja Elk Grove’ist.
ATF viis läbi “pilootprojekti” koos Weblociga, kuid see lõppes pärast seda, kui parlamendiliikmed said teada “enam kui 300 läbiotsimisest ilma loata”, millest üle 200 olid seotud käimasolevate menetlustega.
Ühes juhtumis protestisid nii riigiprokurör kui ka kohtunik selle tööriista kasutamisele süütamisjuhtumis. ATF “pidi lõpuks taganema ja taotlema tavapärast kohtumäärust.”
Agentuur teatas hiljem, et Webloc “ei vasta meie nõuetele” ja lõpetas operatsiooni, teatas AP juunis.
AP raportis öeldi: “Teised õiguskaitseasutused, sealhulgas FBI ja Siseministeerium, jätkavad kommertslike geolokatsiooniandmete ostmist.”
Georgetowni American Dragneti 2022. aasta raportis öeldi, et “ICE suutis leida kolm neljast täiskasvanust nende katvusandmete põhjal” ning agentuuril oli “ligipääs kolme neljast täiskasvanust juhiloa andmetele (74 protsenti).”
“1989. aastal oli suur osa su elust juba kuskil hoiul. See lihtsalt ei olnud ühes failis,” kirjutas Kyle Schneps Coin Centeri uudiskirjas.
“Privaatsus oli praktiliselt nende kulude sisse ehitatud,” selgitas ta.
Ülemkohus tunnustas seda 1989. aastal kohtuasjas Department of Justice vs. Reporters Committee ning andis nähtusele nime: “praktiline läbipaistmatus”.
Kuid Schneps jätkab: “Tehisintellekt kõrvaldab selle praktilise läbipaistmatuse viimased jäänused.”
Tehisintellekti puhul pakub mudel “mitte failivirna, vaid elulugu: kus sa elasid ja kellega, mille eest sind kohtusse kaevati ja mida see kõik näib tähendavat.”
Erinevus on selles, et “istumine ei maksa sulle enam midagi ja ainult sina vastutad selle eest, et sind ei pandud.”
Schneps lisas: “Elulugu on sageli osaliselt vale, mis on omaette kahju – sa ei saa parandada faili, mida sa kunagi ei näe.”
“Küpsiste bännerid, privaatsuspoliitikad, loobumisvõimalused, andmevahendajatelt kustutamise taotlused – kõik see eksisteerib ainult siis, kui sa ise selle leiad ja tegutsed, ning see kaitseb sind sama palju, kui sa pidevalt maha jääd,” kirjutas Schneps.
“Valitsuse jälgimist piiras varem nii ühe inimese liikumise jälgimiseks vajalik töö hulk kui ka neljanda muudatuse kaitse tõttu. Tehisintellekt välistab selle esimese osa täielikult,” kirjutas Coin Center.
Kuidas siis saad oma andmeid andmevahendajatelt välja võtta või vähemalt võimalikult paljudelt neist?
Lülita Ad ID välja ja veendu, et rakendustele ei anta ligipääsu oma asukohale, välja arvatud juhul, kui nad seda tõesti vajavad — ja isegi siis ainult siis, kui sa seda kasutad.
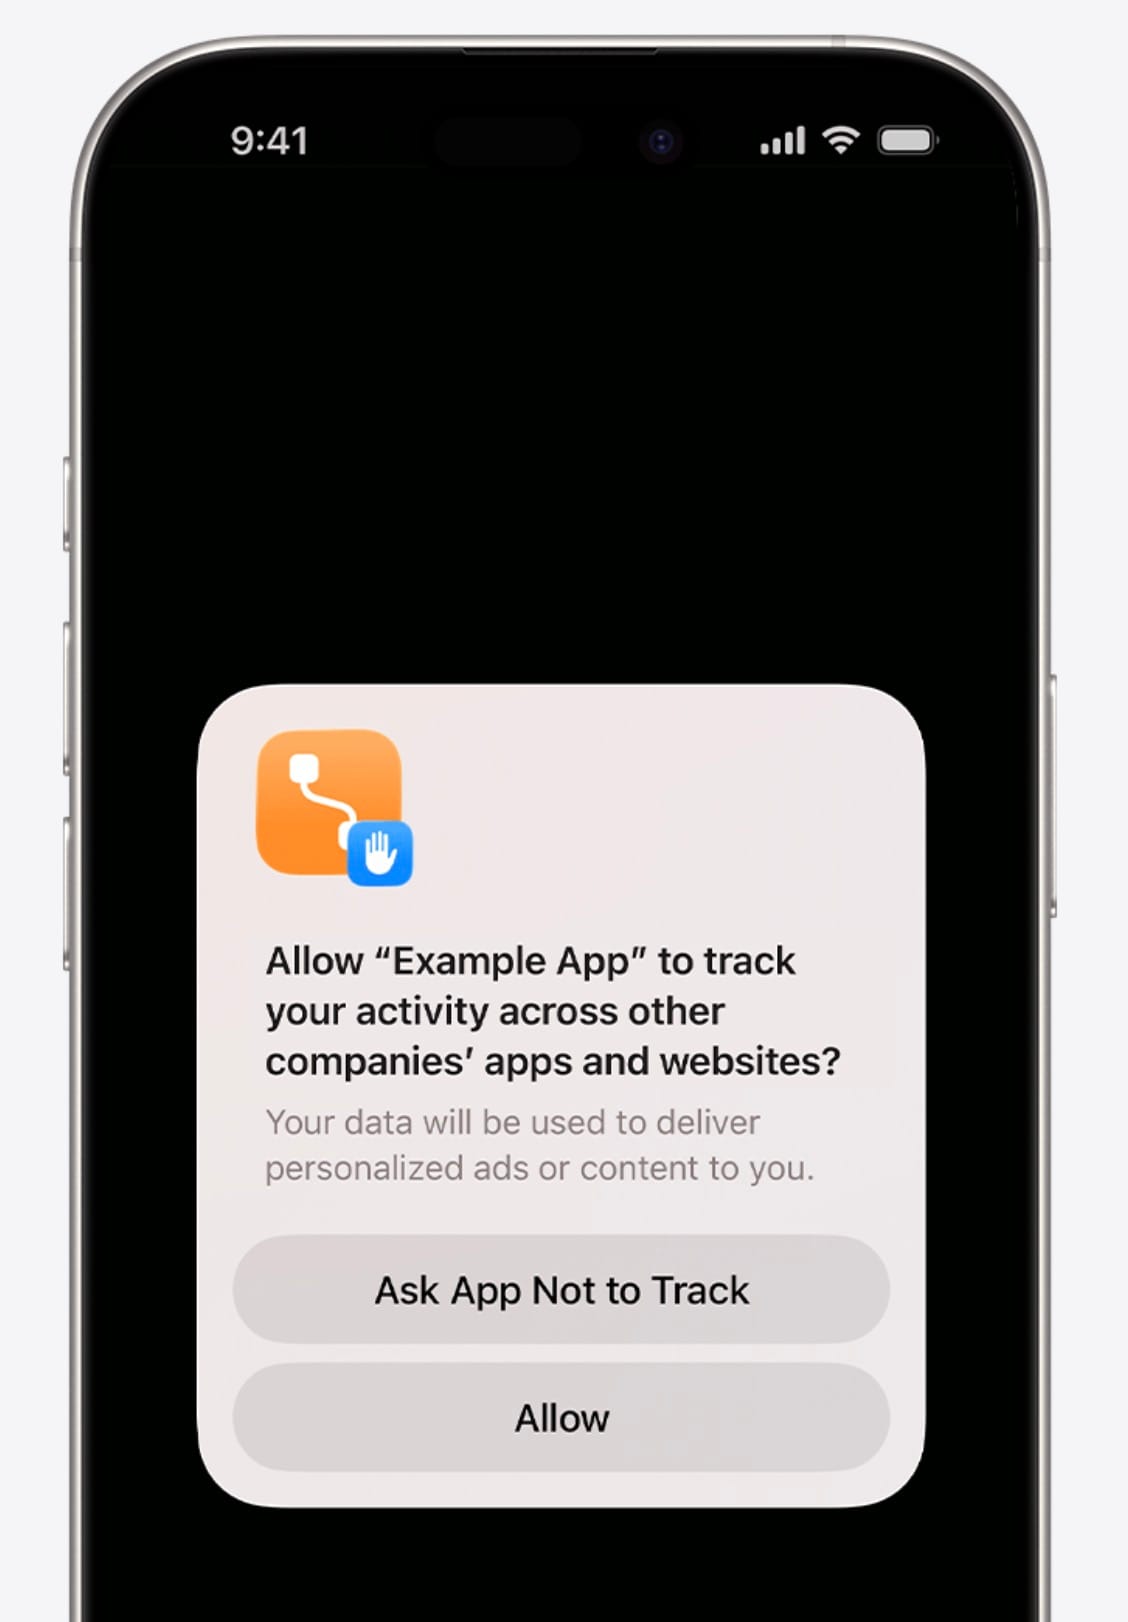
Ühel korral mine “Seaded”, siis “Privaatsus ja turvalisus” ja lõpuks “Jälgimine” ning lülita välja “Luba rakendustel taotleda jälgimist”. Apple selgitab, et rakendus “ei pääse ligi süsteemiülesele reklaamiidentifikaatorile IDFA”.
Androidis mine “Seaded”, siis “Privaatsus” ja lõpuks “Reklaam” ning vali “Kustuta reklaami ID”. Google selgitab, et pärast kustutamist “iga katse identifikaatorile ligi pääseda saab hoopis nullide jada.”
Järgmisena peaksid piirama rakenduste asukohale ligipääsu.
iPhone’is mine “Seaded”, siis “Privaatsus ja turvalisus” ning lõpuks “Asukohateenused”. Seal saad deaktiveerida “Täpse asukoha” rakendustele, mis ei vaja täpset asukohta – siis näevad nad “ainult ligikaudset piirkonda”.

Samuti määra rakendused nii, et need lubaksid ligipääsu sinu asukohale ainult siis, kui neid kasutatakse.
Androidis vali “Seaded”, siis “Privaatsus”, “Õiguste haldur” ja lõpuks “Asukoht”. Rakenduste puhul, mis ei vaja täpset GPS-i, vali alati võimalusel “Umbes”.
Samal ajal peaksid kustutama rakendused, mida sa ei kasuta, sest iga rakendus, mille paigaldad, võib olla andmelekke koht. Me tõime selle juba märtsis 2026 välja.
Malwarebytes soovitab kasutada oluliste kontode jaoks eraldi e-posti aadressi ja ostude ning uudiskirjade jaoks aliaseid, mis “teeb andmevahendajatel ühtse profiili loomise keerulisemaks.”
Kui elad Californias, võid paluda enam kui 600 andmevahendajal korraga kustutada sinu andmed osariigi Delete Request and Opt-out Platformi (DROP) kaudu.
DROP käivitati 2026. aasta jaanuaris. Andmevahendajatel oli taotluste töötlemiseks aega kuni 1. augustini 2026 ning seejärel 90 päeva. Pärast seda peavad nad “kontrollima uuesti vähemalt iga 45 päeva tagant ja kustutama äsja lisatud vastavusandmed”.
Teenus nõuab taotluse esitamiseks sinu nime, sünnikuupäeva ja sihtnumbrit. Mida rohkem infot sa annad, seda parem, sest “seda tõenäolisem on, et su andmed kustutatakse”.
Pärast taotluse esitamist saate “oma kaheksakohalise DROP ID”, mida peaksite hilisemaks kasutamiseks alles hoidma.
Oregon, Texas ja Vermont nõuavad samuti, et andmevahendajad registreeriksid end osariigis. Kuid nagu Malwarebytes ütleb: “Ainult California pakub praegu keskset platvormi nagu DROP.”
Malwarebytes soovitab nende osariikide inimestel “järgida seal kirjeldatud protseduure, et esitada taotlused otse igale andmevahendajale” ning “hoida tabelit kuupäeva, andmevahendaja ja kinnitusega.”
Californias seisavad andmevahendajad, kes taotlust ignoreerivad, silmitsi “200 dollari suuruse trahviga päevas pluss jõustamiskulud.”
Kui elad Ühendkuningriigis või EL-is, siis puudub üks keskne portaal, kus saaksid andmevahendajaid peatada. Siiski on olemas õigused, mida saad kasutada.
Õigus vastu vaielda on reguleeritud GDPR-i artiklis 21. See sätestab, et kodanikel on õigus esitada vastuväiteid “igal ajal töötlemisele” otsese turunduse eesmärgil, “sh profiilide koostamine”.
Sama artikli järgmine lõik ütleb, et pärast sellist vastuväidet “ei tohi isikuandmeid enam nende eesmärkide jaoks töödelda”.
Ühendkuningriigi Infokomissari büroo (ICO) ütleb, et otsese turunduse puhul ei tohi organisatsioonid “sellist vastuväidet tagasi lükata”.
Lisaks toob ICO välja, et kustutamise õigust saab nõuda ka siis, kui andmeid töödeldakse otseturunduseks.
Amet pakub isegi selleks malli, mis ütleb: “Soovin kasutada oma õigust kustutada andmekaitse seaduse alusel.”
Pärast kustutamistaotlust peaks organisatsioon ka “teavitama kõiki teisi, kellega ta on teie andmeid jaganud, kustutamisest,” selgitas ICO.
Selleks kehtib ühe kuu periood, “alates päevast, mil taotlus on vastu võetud”, välja arvatud keerukate taotluste puhul; seejärel võib töötlemine võtta kuni kolm kuud.
ICO esitatud kustutamistaotlus lõpeb lausega: “Palun saatke mulle täielik vastus ühe kalendrikuu jooksul, kinnitades, kas täidate minu taotlust.”
Siiski toob ICO välja, et organisatsioonidel on “lubatud hoida sinu nimi mustas nimekirjas.”
Kui sinu taotlust ignoreeritakse, on järgmine samm esitada kaebus ICO-le.
Siiski peaksid olema valmis ooteaegadeks. Amet selgitab, et kaebused, mida tuleb põhjalikumalt uurida, “määratakse praegu juhtumiametnikule umbes kümme kuud pärast nende esitamist”.
ICO lisab: “ICO ei saa kahjutasu määrata.”
See pole just julgustav, arvestades, et ICO võttis 2020. aastal Experiani vastu meetmeid “olulise ‘nähtamatu’ töötlemise” tõttu, mis mõjutas “miljoneid täiskasvanuid Ühendkuningriigis” – ja juhtum suleti alles 2024. aastal Experiani kasuks.
Kui sa ei taha seda ise teha, saavad ettevõtted selle eest maksta.
Tuntumad on DeleteMe, Incogni ja Optery.
DeleteMe selgitab: “Me eemaldame privaatset teavet 969 andmevahendajalt.”
Incogni katab “üle 420 andmemaakleri veebisaidi” ja maksab iga-aastase arvelduse eest 7,99 dollarit kuus.
Optery seevastu selgitab, et nende suuremad tariifid hõlmavad “üle 625 veebilehe”.
Aga kas selliste teenuste eest peaks maksma?
2024. aasta test, mille viisid läbi Consumer Reports ja Tall Poppy, vaatas seitset teenust 32 vabatahtlikuga ning leidis, et “inimeste otsingumootori eemaldamise teenused on üldiselt ebaefektiivsed.”
332 kirje seas eemaldati “vaid 117 ehk 35 protsenti nelja kuu jooksul”.
Sama test näitas, et käsitsi eemaldamine oli edukam – 70 protsenti juhtudest. Kuid Consumer Reportsi andmetel oli see meetod samuti “kaugel täiuslikkusest”.
Kõige edukamad testitud teenused olid Optery ja EasyOptOuts, mis eemaldasid vastavalt 68 ja 65 protsenti andmetest nelja kuu jooksul.
DeleteMe suutis samal perioodil vaid 27 protsenti. Inkogni ei olnud testi osa.
EasyOptOuts maksab aastas 19,99 dollarit.
Consumer Reports märkis, et informatsioon “mõnikord tegelikult ei eemaldata, mõnikord kulub selle kadumiseks nädalaid või kuid ja mõnikord eemaldatakse, kuid ilmub hiljem uuesti.”
Me pole neid teenuseid ise testinud ja see hinnang põhineb Consumer Reportsi testil.
On ka asju, mida sellised vormid ei hõlma – olenemata sellest, kas need esitatakse käsitsi või tasulise teenuse kaudu.
Näiteks vanad kinnisvarafotod.
Coin Center kirjutab, et isegi pilt, mille kinnisvarasait Zillow on salvestanud sinu maja varasemast müügist, võib olla piisav, et täpselt määrata sinu aadress.
Airbnb teatas samal ajal, et eemaldab fotodelt asukoha metaandmed, näitab hostidele ainult umbkaudset asukohta ja jagab täpset aadressi “alles pärast kinnitatud broneeringut.”
Kuid fotod ise jäävad platvormile.
Consumer Reports leidis, et inimeste otsingusaidid reageerisid kõige kiiremini käsitsi eemaldamise taotlustele, kusjuures 70 protsenti kuulutustest kadus nädala jooksul.
Kuid mõned ilmusid hiljem uuesti.
Californias hoiatavad ametivõimud elanikke, et “toidupoed, rõivakauplused või muud rakendused võivad koguda sinu ostuajalugu.”
Nõuanne on mitte anda täisnime ja elukoha aadressi, kui võimalik, “eriti boonus- ja lojaalsusprogrammide puhul”.
Sama kehtib ka auto- ja kindlustusrakenduste kohta sõidukäitumise jälgimiseks.
2025. aasta jaanuaris kaebas Texas Allstate’i ja Arity kohtusse “salaja sisse ehitatud tarkvara eest mobiilirakendustesse nagu Life360”, mis kogus andmeid, mida osariigi sõnul kasutati kindlustusmaksete tõstmiseks.
Sellisel viisil kogutud andmed hõlmasid asukohta, sõidukäitumist ja isikuandmeid.
Texase justiitsminister Ken Paxton ütles, et Arity on “loonud maailma suurima sõidukäitumise andmebaasi” ning mõlemad ettevõtted kasutasid neid andmeid “õigustamaks kõrgemaid kindlustusmakseid texaslastele.”
Paxtoni büroo kirjeldas hagi kui esimest omataolist, mille osariigi peaprokurör esitas ulatusliku privaatsusseaduse jõustamiseks.
Kuid DROP ei jõua kõigi andmeteni.
Californias ei ole “info, mida sa annad otse ettevõttele, näiteks uue tellimuse sõlmimisel või uue teenuse konto loomisel, DROP-i kaudu kustutatav.”
Samuti on välja jäetud “avalikud registrid, nagu sõidukite või kinnisvara omand ning valijate registrid”.
DROP ei kogu ka terviseandmeid, mis on kaetud Tervisekindlustuse Ülekantavuse ja Vastutuse Seadusega (HIPAA), krediidiandmeid Õiglase Krediidiaruandluse Seaduse alusel ega finantsandmeid Gramm-Leach-Bliley seaduse alusel.
Iga pingutuse eesmärk uute reeglite kasutamiseks peaks olema muuta oma toimik hõredamaks alates tänasest.


