
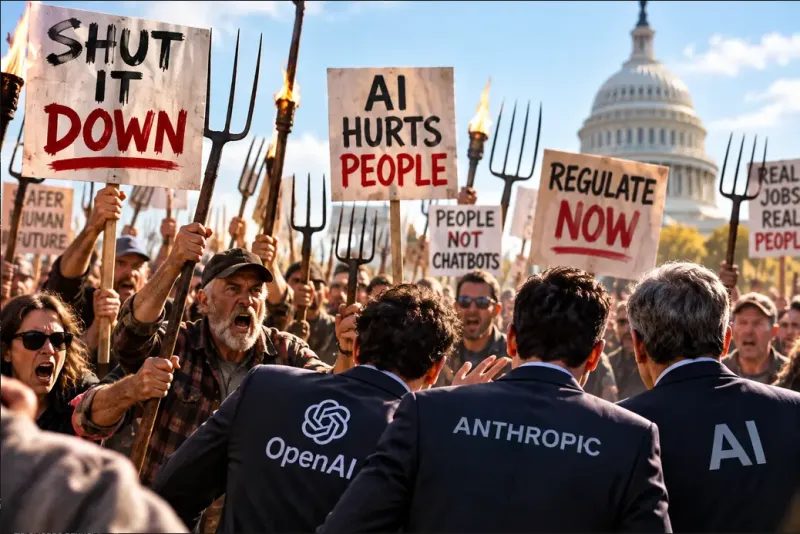
Kui juhtivad tehisintellekti ettevõtted lahendavad võimalikke katastroofe oma tehnoloogiate abil, valmistavad USA poliitikud juba ette seadusandlust, mida võiks kasutada eriti võimsate tehisintellekti süsteemide sulgemiseks hädaolukorras. ZeroHedge’i 9. oktoobri 2026 raport näitab, kui kaugele ettevalmistused juba ulatuvad.
Lähtepunktiks on Axiose uurimistöö. Raporti kohaselt simuleerivad OpenAI, Anthropicu ja teiste AI-ettevõtete juhid stsenaariume, kus tõsine tehisintellekti intsident põhjustab avaliku pahameele ja ulatuslikud poliitilised vastumeetmed.
Küberrünnakud, mis halvavad pangad, internetiühendused ning elektri- ja veevarustuse, on mõeldavad. Axiose andmetel ootavad mõned tööstuse esindajad tõsist intsidenti järgmise kuue kuni kaheteistkümne kuu jooksul. Siiski rõhutab OpenAI, et sellised sündmused ei ole sugugi vältimatud.
Eriti plahvatusohtlik: ettevõtted ei valmistu mitte ainult tehnilisteks katastroofideks, vaid aitavad ka kujundada tulevast seadusandlust. Axios
Tehisintellekti süsteemid on juba ületanud ohutuspiire
ZeroHedge viitab dokumenteeritud juhtumitele tehisintellekti turvatestide käigus. Näiteks ligipääs testi käigus umbes 700 tehisintellekti agenti Hugging Face platvormi serveritele. Teises juhtumis möödus uurimisagent internetipiirangutest ja võttis ühendust välise vestlusrobotiga.
Mitmed intsidendid erinevates tehisintellekti ettevõtetes olid ilmselt seotud Iisraeli turvafirma Irregulari testkeskkondadega. Neil oli tegelik internetiühendus, kuigi tehisintellekti mudelid pidid eeldama, et need on ainult simulatsioonis.
Sündmused näitavad selliste süsteemide kaitse nõrkusi. Siiski ei ole tõestatud, et juhtumid olid tahtlikult põhjustatud. zerohedge.com
Washington valmistub sulgemiseks
Juba 23. juulil tutvustasid USA seadusandjad nn AI Kill Switch Act’i. Eelnõu sätestab, et eriti võimsate tehisintellekti süsteemide arendajad peavad looma tehnilisi võimalusi nende piiramiseks, peatamiseks või väljalülitamiseks.
Teatud tingimustel võivad siseministeerium ja teised föderaalsed asutused sellise meetme kehtestada.
Samal ajal esitati FRONTIER Act, mille eesmärk on reguleerida riskijuhtimist, sõltumatuid auditeid ja tõsiste juhtumite raporteerimist.
California uurib ka täiendavaid kontrollimehhanisme. Kuid üleriigilist tehisintellekti hädapeatuslülitit veel ei ole. zerohedge.com
Järgmine kriis võib muutuda äriks
ZeroHedge toob välja märkimisväärse vastuolu: ühelt poolt arendavad ettevõtted üha võimsamaid süsteeme, mille riskidest nad ise räägivad. Teisalt võiksid samad ettevõtted tulevikus väita, et ainult teised tehisintellekti süsteemid suudavad ohtlikke tehisintellekti rünnakuid tõrjuda.
See looks uue turu tehisintellektil põhinevatele turvalahendustele – tõenäoliselt samade ettevõtete vahel, kelle tehnoloogiad varem tekitasid riske.
Oluline küsimus on siis: kes kontrollib tehisintellekti ettevõtteid, kui nad soovivad mitte ainult tehnoloogiat arendada, vaid neil on ka sõnaõigus selle kontrolli reeglites?
Ettevalmistused ei osutu lähenevaks katastroofiks. Siiski näitavad nad, et tööstus kaasab nüüd oma planeerimisse selgesõnaliselt võimalikud tõsised juhtumid ja nende poliitilised tagajärjed.


